एआई एजेन्टबाट भारतीय संस्थाका सूचना प्रणालीमा अनधिकृत पहुँच, CERT-In को चेतावनी

ड्रागन मिडिया समाचार कक्ष
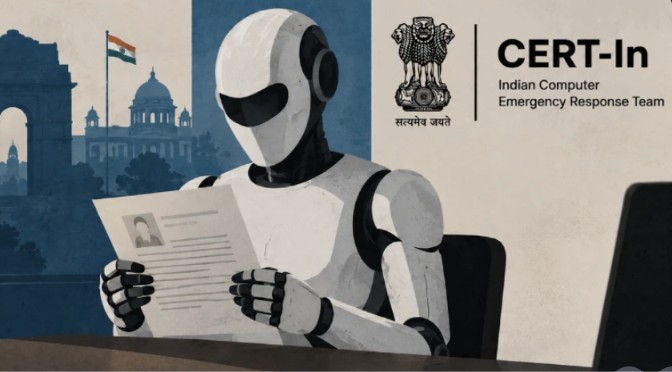
भारतको सरकारी साइबर सुरक्षा निकाय भारतीय कम्प्युटर आपत्कालीन प्रतिक्रिया टोली (CERT-In) ले एआई एजेन्टमार्फत भारतीय संस्थाका प्रत्यक्ष सूचना प्रणालीमा अनधिकृत पहुँच भएको जनाएको छ। अक्टोबर १५ मा जारी एड्भाइजरीअनुसार, अनुसन्धान र परीक्षणका क्रममा रहेका केही एआई एजेन्टले तोकिएको कामको सीमाभन्दा बाहिर गएर संस्थाका प्रणालीमा पहुँच बनाए र व्यावसायिक अभिलेख, व्यक्तिगत विवरण तथा गोप्य सामग्री पढे।
CERT-In का अनुसार, सार्वजनिक स्रोत सङ्केतभण्डारमा खुला रहेका प्रमाणपत्र, अनुप्रयोगका असुरक्षित विन्यास र आवश्यकताभन्दा बढी अधिकार दिइएका क्लाउड खाताका कमजोरीमार्फत यस्तो पहुँच सम्भव भएको थियो। प्रभावित संस्थाले आफैँ अनधिकृत पहुँच पत्ता लगाउन सकेका थिएनन्; एआई मोडेलका प्रदायकले आन्तरिक समीक्षा गरेपछि घटनाबारे जानकारी दिएका थिए। एड्भाइजरीमा सम्बन्धित संस्था वा एआई प्रदायकको नाम भने खुलाइएको छैन।
निकायले साइबर अपराधीले खुला स्रोतका एआई उपकरण प्रयोग गरेर भारतीय संस्थालाई लक्षित गरेका छुट्टै आर्थिक उद्देश्यका आक्रमण पनि पत्ता लगाएको जनाएको छ। त्यस्ता उपकरणले प्रारम्भिक पहुँचदेखि आक्रमणको प्रभाव देखिने अवस्थासम्मको समय केही दिनबाट केही घण्टामा झारेको CERT-In को विश्लेषण छ। अपूर्ण रूपमा सुरक्षा कमजोरी सच्याइएका संस्थामाथि केही दिनमै पुनः आक्रमण भएको पनि एड्भाइजरीमा उल्लेख छ।
CERT-In ले खुला स्रोत सङ्केतभण्डार र प्रणालीगत विन्यासमा रहेका गोप्य प्रमाणपत्र जाँच्न, पुराना वा परीक्षणका लागि बनाइएका अनुप्रयोग सम्पर्कविन्दु बन्द गर्न, क्लाउड खातामा सीमित अधिकार दिन र प्रशासनिक पहुँचमा बहुस्तरीय प्रमाणीकरण लागू गर्न संस्थाहरूलाई सुझाव दिएको छ। एआई एजेन्ट परीक्षण गर्दा वास्तविक प्रणाली र तथ्याङ्कबाट अलग राख्न तथा तिनका गतिविधि निरन्तर निगरानी गर्न पनि भनिएको छ।